Паспорт
сертификат, заголовки, чужие скрипты, открытые адреса, почта домена; у приложений ещё проверка сервера
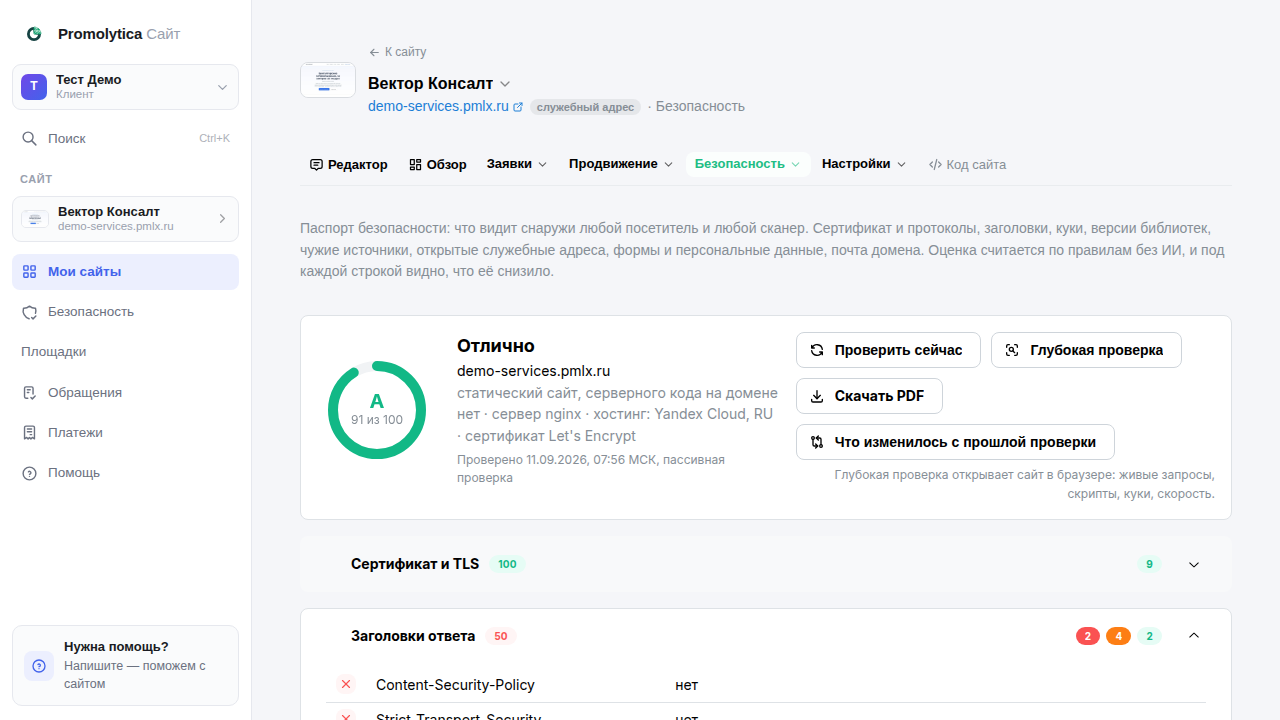
Паспорт безопасности показывает, что видит снаружи любой посетитель и любой сканер: сертификат и версии протокола, защитные заголовки ответа, куки, версии библиотек, с каких серверов грузятся скрипты и шрифты, открыты ли служебные адреса вроде резервных копий и настроек, есть ли согласие в формах, настроена ли защита почты домена от подделки писем. Каждой проверке ставится исход: в порядке, стоит поправить, проблема или не проверяли.
Оценка от 0 до 100 и буква от A до F считаются по правилам, без искусственного интеллекта: два раза подряд получится один и тот же паспорт. «Не проверяли» в оценку не входит: красным горит только то, что доказано. Критичная находка вроде открытого репозитория или истёкшего сертификата опускает оценку до F при любых баллах.
Под паспортом список замечаний: серьёзность, объяснение и что делать. То, что чинится правкой кода (чужие скрипты, устаревшие библиотеки, согласие в формах), ассистент исправляет кнопкой «Исправить»; заголовки ответа включаются тумблером в этом же разделе.
У сайтов с собственным сервером на той же странице находки суточной проверки приложения: пакеты с известными уязвимостями, ключи и пароли в коде, лишние открытые порты и права на сервере, устаревшие Node.js и фреймворк. Их видит владелец или администратор компании.
Пункт «Безопасность» в главном меню кабинета собирает паспорта всех ваших сайтов в одну таблицу и даёт проверить любой адрес: свой прежний сайт, сайт конкурента, сайт клиента.
- Проверка пассивная: платформа делает только то, что делает обычный браузер и почтовый сервер, не подбирает пароли и не нагружает сайт. Это техническая проверка, она не заменяет аудит безопасности.
- «Проверить сейчас» запускает проверку немедленно и занимает до минуты; повторить можно не чаще раза в десять минут.
- Чужой адрес проверяется до десяти раз в сутки, свои сайты без ограничений. Результат проверки чужого адреса видите только вы.
- Ключ, попавший в код, считается раскрытым даже после удаления: его нужно отозвать у сервиса и выпустить новый. Такие находки ассистент не чинит.
Что вы увидите
Страница «Безопасность» в меню «Проверки» редактора: кнопки «Проверить сейчас», «Глубокая проверка», «Скачать PDF», «Что изменилось с прошлой проверки», ниже паспорт по разделам, замечания с важностью «Критично», «Высокая», «Средняя», «Низкая» и датой «замечено», блок «Закрыто за 30 дней» и «История оценки за 90 дней».
Обычная проверка пассивная: читает то, что открыто любому посетителю, занимает 15-40 секунд, повторный запуск в течение 10 минут показывает прошлый паспорт. Глубокая проверка открывает сайт в настоящем браузере (живые запросы, скрипты, куки, скорость), занимает 2-3 минуты, не чаще раза в час и только после обычного паспорта; её снимок главной показан в блоке «Так сайт увидел браузер».
Замечания, которые чинятся правкой сайта, отмечаются и исправляются кнопками «Исправить выбранное» / «Исправить всё (N)»; остальное «Завести задачу». Где правкой не решить, так и написано.
Блок «Ежедневная проверка»: платформа проверяет сайт раз в сутки сама, письмо владельцу уходит только когда набор замечаний изменился; тумблер «Писать о находках». У приложений отдельно «Сканеры приложения»: зависимости, ключи в коде, заголовки ответа, сервер, версии, код, переменные, живая проверка, хранение паролей.
Что важно знать
- Оценка считается по правилам, без ИИ: критичная находка опускает букву до F, находка высокой важности не даёт подняться выше C. Тот же паспорт по любому чужому адресу доступен в кабинете, раздел «Безопасность».
- Паспорт это техническая проверка, а не аудит безопасности: без подбора паролей, нагрузочных тестов и обхода вглубь. Ключ, попавший в код, кнопкой не исправляется: его отзывают и выпускают заново.
- Находка закрывается только удачным прогоном сканера её вида: упавший сканер ничего не закрывает.
Частые вопросы
- Чем глубокая проверка отличается от обычной? Обычная смотрит снаружи: DNS, сертификат, заголовки, куки, открытые адреса, формы, почту домена. Глубокая запускает сайт в браузере и добавляет разделы «Живая загрузка страницы» и «Скорость и вес».
- Оценка F из-за одной находки, это ошибка? Нет: критичная находка (открытый файл с настройками, сертификат, который браузер не примет) опускает оценку до F. Исправьте её и проверьте снова.
- Кому приходят письма о находках? Владельцу сайта, и только когда набор замечаний изменился, не каждый день. Выключается тумблером «Писать о находках».
- Сканеры приложения ничего не показывают? Первый проход идёт в течение суток после создания приложения, а находки видят владелец и администратор компании.
Если не сработало
- Написано «У сайта нет опубликованного адреса: проверять пока нечего». Опубликуйте сайт: паспорт снимается с публичного адреса.
- Написано «Сначала составьте обычный паспорт: глубокая проверка дополняет его, а не заменяет». Нажмите «Проверить сейчас», потом «Глубокая проверка».
- Написано «Глубокая проверка уже выполнялась в этот час: показываю свежий результат». Повторить можно через час.
- Написано «Сравнивать пока не с чем: нужны две завершённые проверки». «Что изменилось» появляется со второй проверки.
- Написано «Проверку приложения запускает владелец или администратор компании». Попросите владельца сайта или дайте себе роль администратора в «Сотрудниках».